Capítulo 01
Por qué la soberanía es importante ahora.
Las conversaciones gubernamentales contienen datos de los ciudadanos, decisiones en materia de seguridad y políticas antes de que se hagan públicas. Quien controle la plataforma en la que se desarrollan esas conversaciones controla quién puede acceder a ellas.
Esto ya no es una hipótesis. En un caso del que se ha informado ampliamente, las sanciones impuestas por Estados Unidos al fiscal jefe de la Corte Penal Internacional en 2025 le impidieron, según se informa, acceder a su correo electrónico, que funcionaba a través de un proveedor estadounidense. Una decisión tomada en un país afectó a las comunicaciones de una institución internacional en otro.
Casos como este son una de las razones por las que los gobiernos europeos están reduciendo su dependencia de la tecnología de fuera de la UE. Francia ha anunciado que cambiará los ordenadores de la administración pública de Windows a Linux, y el estado alemán de Schleswig-Holstein está sustituyendo el software de Microsoft en toda su administración por alternativas de código abierto.
Durante años, parecía suficiente con mantener los datos dentro de la UE. Pero no lo es. El lugar donde se almacenan los datos no dice nada sobre a quién se le puede obligar a entregarlos. Un proveedor con sede fuera de la UE puede recibir la orden de su propio Gobierno de facilitar los datos que tiene en su poder, independientemente de dónde se encuentren los servidores. La ley estadounidense CLOUD Act es el ejemplo más conocido.
La soberanía es la prueba más exigente. Todo se reduce a cuatro preguntas sobre la plataforma que utiliza tu organización para comunicarse.
¿Por dónde discurre?
De acuerdo con la legislación que te es aplicable, sin que ninguna parte de ella dependa de la nube de otra persona.
¿Quién puede acceder a ella?
Se comprueba cada solicitud con tu propio sistema de identidad, y el proceso es auditable posteriormente.
¿Con quién puedes ponerte en contacto?
Otras agencias, Estados miembros y aliados, independientemente del sistema que utilicen.
¿Eres capaz de mantener el control?
Cambia de proveedor sin perder tus datos y sigue trabajando aunque la nube de un proveedor deje de funcionar.
La residencia es el punto de partida. El control es el destino.
Capítulo 02
«Soberano» no significa «aislado».
Las instituciones públicas rara vez trabajan de forma aislada. Un ministerio se coordina con sus organismos, un ayuntamiento con las autoridades regionales y una agencia de la UE con cada uno de los Estados miembros. Cada una de ellas gestiona sus propios sistemas, y son pocas las que utilizan el mismo.
Antes se trataba de una decisión de carácter arquitectónico. En virtud de la Ley de Interoperabilidad de Europa, ahora es una decisión de carácter jurídico.
Aquí es donde muchos proyectos de soberanía se estancan. Se pide a los socios que se pasen a la misma plataforma, que utilicen una cuenta de invitado o que se conecten a través de un puente que hace que se pierda el rastro de quién envió realmente un mensaje. Cada una de estas opciones sacrifica la gobernanza a cambio de un mayor alcance. La verdadera interoperabilidad permite que cada organización mantenga su propio sistema, mientras que la identidad, el cifrado y la auditoría se mantienen intactos a lo largo de la conexión.
Federation lo hace posible. Cada organización mantiene su propio servidor, sus propios datos y sus propias normas, y se conectan a través de estándares abiertos como Matrix y XMPP. Los socios nunca tienen que adoptar tu sistema para trabajar contigo.
La soberanía que no puede llegar a un socio empuja a la gente a recurrir a herramientas que sí pueden hacerlo.
Capítulo 03
El riesgo de los utensilios cotidianos.
La mayoría de los equipos del sector público utilizan una combinación de herramientas de chat, videoconferencia y intercambio de archivos, pocas de las cuales están diseñadas para garantizar la soberanía. Cuando la herramienta autorizada no puede conectarse con un colaborador, no funciona en el móvil o deja de funcionar en caso de crisis, la gente no deja de comunicarse. Recurren a lo que sea que funcione.
- Aplicaciones de mensajería para particularesGrupos de WhatsApp, Signal o Telegram para el trabajo operativo, sin registro de mensajes, sin control de acceso y sin auditoría. Francia, por ejemplo, ha ordenado a los ministros del Gobierno y a sus oficinas que dejen de utilizar las aplicaciones de mensajería para consumidores.
- SaaS alojado en el extranjeroSlack o Microsoft Teams utilizados para tareas confidenciales, en una nube pública controlada por el proveedor y sujeta a una legislación no comunitaria.
- FragmentaciónCada departamento utiliza una herramienta diferente, por lo que la colaboración entre departamentos se traslada al correo electrónico y a los teléfonos personales.
- Fin de la vida útil de los sistemas heredadosSkype for Business Server y Cisco Jabber están a punto de dejar de ofrecerse. La estrategia del proveedor apunta hacia la nube pública, lo que a menudo queda descartado por los requisitos de soberanía.
Cada una de estas situaciones rompe la cadena de custodia. La información sale de los sistemas que gestiona tu organización y, posteriormente, nadie puede determinar quién ha visto qué. La «TI en la sombra» es lo que ocurre cuando la herramienta autorizada no llega a las personas a las que debe llegar.
Capítulo 04
Lo que exige la normativa.
Las normas europeas están convirtiendo cada vez más la soberanía de una preferencia en una obligación. Hay cuatro marcos que determinan la mayoría de las decisiones en el sector público.
- GDPRse aplica
- NIS2legislaciones nacionales en vigor
- Ley de Interoperabilidad de Europacomienzan las evaluaciones
- Ley de datos de la UESe aplican las normas de cambio de línea
- Ley de datos de la UEFin de las tarifas de cambio de operador
GDPR
Reglamento (UE) 2016/679 · En vigor desde 2018Los datos personales solo pueden salir de la UE bajo condiciones estrictas, y los responsables del tratamiento deben poder demostrar adónde se envían y quién puede acceder a ellos.
NIS2
Directiva (UE) 2022/2555 · Se aplica a través de la legislación nacionalLas administraciones públicas deben gestionar los riesgos de ciberseguridad en toda su cadena de suministro, aplicar medidas de control de acceso y notificar rápidamente los incidentes graves.
Ley de Interoperabilidad de Europa
Reglamento (UE) 2024/903 · Evaluaciones desde enero de 2025Los organismos públicos deben evaluar la interoperabilidad de los servicios públicos digitales transeuropeos, y se les anima a compartir soluciones abiertas y reutilizables.
Ley de datos de la UE
Reglamento (UE) 2023/2854 · Normas de cambio de proveedor a partir de septiembre de 2025Los clientes de servicios en la nube y de procesamiento de datos pueden cambiar de proveedor y llevarse sus datos consigo. Las tasas por cambio de proveedor dejarán de aplicarse en enero de 2027.
La norma NIS2, en concreto, exige que el acceso esté controlado y que se pueda justificar en caso de auditoría. En la práctica, esto apunta al modelo «Zero Trust»: verificar cada solicitud, no solo el inicio de sesión.
El hilo conductor son las cuatro preguntas del capítulo uno. Debes saber por dónde circulan tus comunicaciones, quién puede acceder a ellas, con quién se conectan y cómo dejarías de trabajar con un proveedor. Una plataforma que gestionas tú mismo, federada mediante estándares abiertos, responde a las cuatro preguntas.
Capítulo 05
¿Está tu plataforma preparada para proyectos soberanos?
Marca cada afirmación que sea cierta en relación con la plataforma de colaboración que utilizas actualmente. Cada una de ellas significa que hay un aspecto más que permanece bajo tu control.
Capítulo 06 · Rocket.Chat
Interoperable por diseño. Controlado por ti.
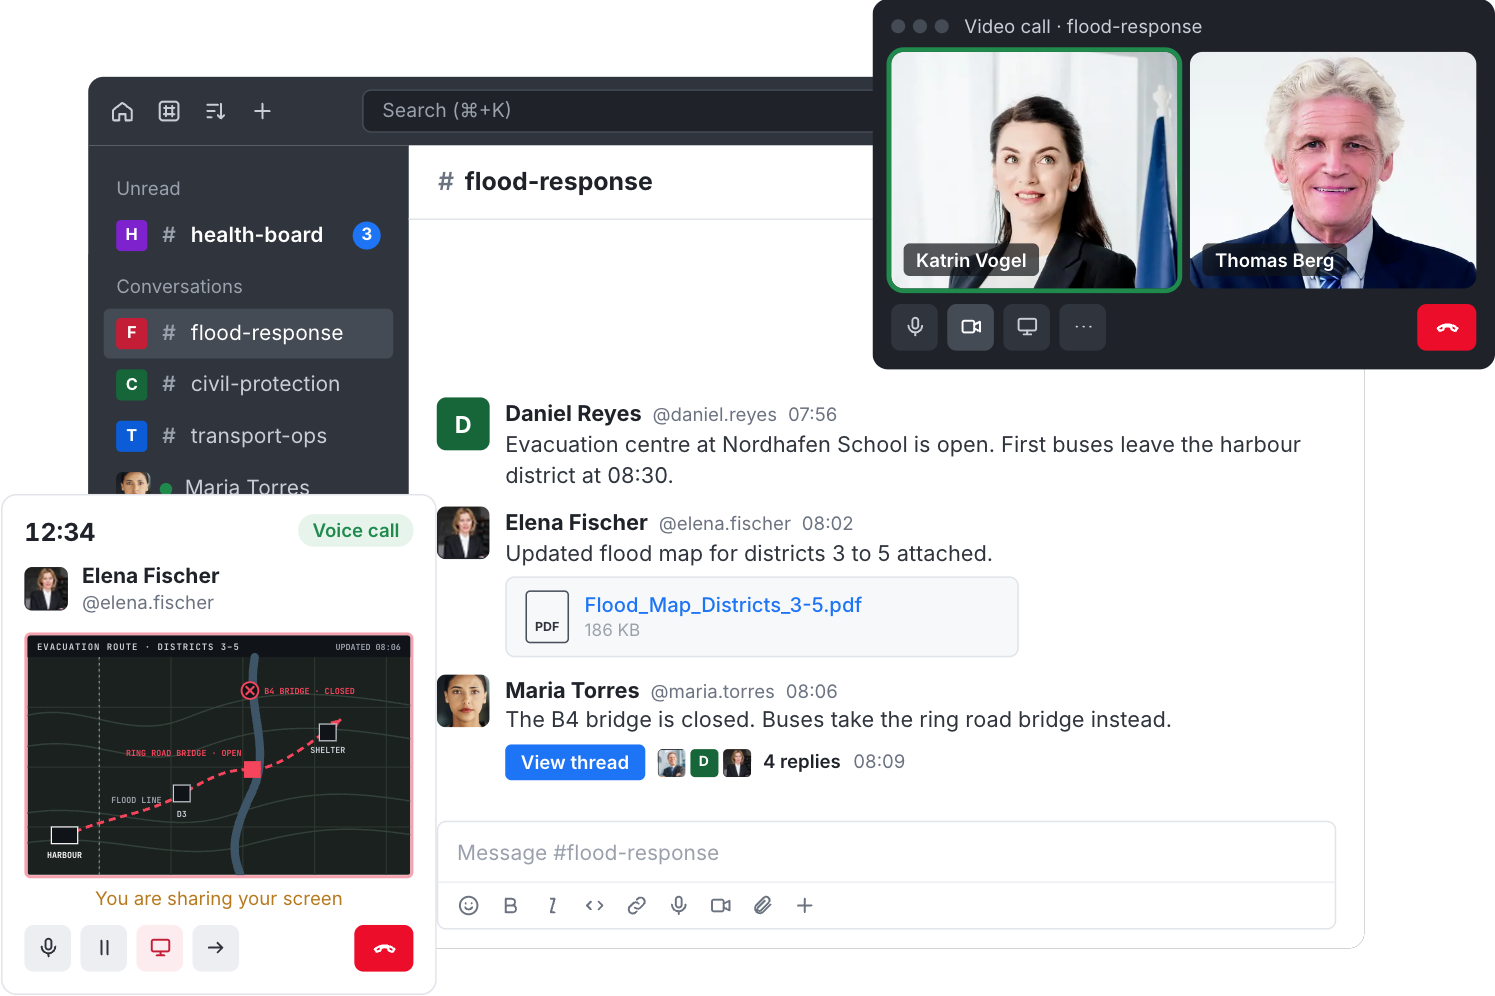
Rocket.Chat es la plataforma de colaboración para organizaciones que deben trabajar con distintos organismos, más allá de las fronteras y con diversos socios. El chat, las llamadas de voz y de vídeo, el intercambio de archivos y de pantalla, las aplicaciones y los agentes de IA regulados se ejecutan en una única plataforma, bajo un único modelo de seguridad, y se implementan donde tú decidas. Cuenta con la confianza de las autoridades públicas de toda Europa.
¿Por dónde discurre?
Autohospedados, aislados físicamente o en una nube soberana. Tus datos permanecen bajo tu jurisdicción, nunca en la nube de otra persona.
¿Quién puede acceder a ella?
El control de acceso basado en atributos comprueba cada solicitud con tu proveedor de identidad y tus reglas. El cifrado de extremo a extremo y el cifrado poscuántico protegen la información confidencial, y cada acción es auditable.
¿Con quién puedes ponerte en contacto?
La federación nativa de Matrix y XMPP, sin necesidad de un puente intermedio, mantiene intactas la identidad y el cifrado entre organizaciones. Cuando se utiliza Microsoft Teams, Rocket.Chat lo integra y cubre lo que Teams no puede.
¿Eres capaz de mantener el control?
Código fuente abierto que puedes examinar y API abiertas para conectar tus propios sistemas. La alta disponibilidad y los canales de respaldo seguros garantizan la continuidad del servicio ante una interrupción del servicio, un ciberataque o una crisis.
- AutohospedadoEn tus propios servidores
- Ambientes aislados (Air-gapped)Redes totalmente desconectadas
- Nube soberanaInfraestructuras gestionadas por la UE
Llevado a cabo en colaboración con socios locales
Rocket.Chat colabora con socios de alojamiento e integración de toda Europa que se encargan de implementar, gestionar y dar soporte a la plataforma cerca de ti. Las integraciones y las aplicaciones personalizadas la conectan con las herramientas que tus equipos ya utilizan.
Capítulo 07
¿Quién lo dirige hoy en día?
Las instituciones europeas ya gestionan sus comunicaciones de esta manera.
Colaboración en tiempo real con los Estados miembros.
«Buscábamos una plataforma que fuera fácil de usar, segura y alojada en la UE. Rocket.Chat nos ofreció exactamente eso».Nadia Rosioru, responsable de tecnologías de la información, eu-LISA
La agencia de la UE encargada de los sistemas informáticos a gran escala utiliza Rocket.Chat en Alemania, cumpliendo plenamente con la legislación de la UE en materia de protección de datos.
Lee la historia →
Comunicaciones unificadas: disponibles en dos días.
«Rocket.Chat satisfizo nuestras necesidades de comunicación: mensajería segura, llamadas de audio y vídeo, y uso compartido de documentos. Cumplió todos nuestros requisitos en materia de seguridad y facilidad de uso».Jenny Nilsson, estratega de TI, Consejo Nacional Sueco de Seguridad Eléctrica
Alojado en la UE por un socio local.
Lee la historia →